
讲解腾讯云国际 EIP 与普通公网 IP 的差别、绑定解绑、目标预检、外部验证、释放风险和 CLB/NAT 边界。
默认建议:域名、第三方白名单或运维入口需要长期固定地址时,进入腾讯云国际中文控制台“云服务器 CVM → 弹性公网 IP”申请 EIP,再绑定同地域的 CVM。绑定和解绑不会删除系统盘数据,但公网会短暂切换;EIP、带宽和流量可能收费,释放后的地址通常不能找回,所以不要把“解绑”误点成“释放”。
EIP 和实例普通公网 IP 有什么差别
| 项目 | 普通公网 IP | EIP |
|---|---|---|
| 资源关系 | 通常随实例创建或配置 | 可独立申请和管理 |
| 切换能力 | 依赖实例操作 | 可在支持的云资源间绑定或解绑 |
| 典型用途 | 单实例普通公网访问 | 地址保留、故障切换、NAT 或网卡绑定 |
绑定前需要确认什么
- EIP 与目标资源是否位于支持绑定的地域和账号范围;
- 目标 CVM 的私网服务、监听端口和安全组是否已准备好;
- 公网计费方式、带宽上限和账户类型下的费用规则;
- 当前 EIP 是否已绑定其他资源,切换会影响哪些连接;
- 域名 TTL、上游白名单和证书是否依赖原地址。
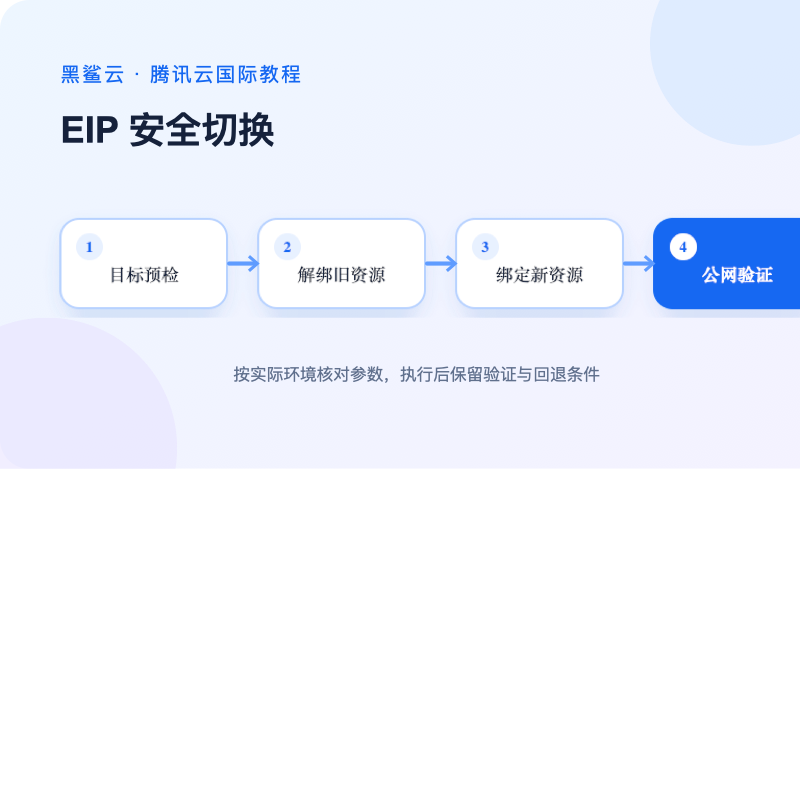
切换 EIP 的安全流程
- 先通过目标 CVM 的私网地址或临时入口验证应用;
- 确认目标实例安全组与系统防火墙放行必要端口;
- 降低或停止源实例写入,避免两端数据分叉;
- 在控制台解绑源资源并绑定目标资源;
- 从外部网络检查 DNS、端口、TLS 和业务健康接口;
- 保留源实例,直到回退窗口结束。
curl -I --connect-timeout 5 http://EIP_ADDRESS
curl -I --resolve example.com:443:EIP_ADDRESS https://example.com/
ss -lntp
--resolve 可在不修改公共 DNS 的情况下,把指定域名临时指向新 EIP 验证 HTTPS。需要替换示例域名和地址。
绑定后访问不通怎么排查
先确认控制台显示的绑定资源与目标私网地址,再检查安全组、系统防火墙、服务监听地址和路由。服务只监听 127.0.0.1 时,绑定 EIP 也无法从公网访问。若出站异常,还要检查默认路由和 NAT 设计。
解绑和释放不是一回事
解绑只是解除 EIP 与资源的关系,释放则可能让该公网地址不再属于当前账户。不要把释放当成普通清理操作。未绑定 EIP 可能产生费用或受回收规则影响,具体以当前腾讯云国际计费文档和控制台提示为准。
边界条件
EIP 不能替代多实例高可用。需要自动健康检查和流量分发时,应使用 CLB;需要出站地址统一时,应评估 NAT 网关。EIP 切换只是公网地址层面的动作,不会同步应用数据和会话。
切换前先确认四个依赖
- 记录旧公网地址、EIP ID、地域、带宽上限和计费方式。
- 查询 DNS 当前 A 记录与 TTL,第三方白名单、Webhook 和许可证是否写死旧 IP。
- 确认 CVM 的安全组、系统防火墙和服务监听端口已准备好。
- 在价格与购买摘要中核对 EIP、固定带宽、按流量和未绑定资源的计费规则。
中文控制台的安全切换顺序
先申请 EIP,不要立刻释放旧地址。到 EIP 列表选择“更多 → 绑定资源”,资源类型选云服务器,实例必须与 EIP 同地域。绑定成功后先直接访问新 IP 做端口和证书测试,再修改 DNS。等待至少一个 TTL 后查看新旧地址日志,确认流量已经迁移。
绑定成功却不通时看哪一层
- 控制台显示已绑定但连接超时:检查安全组、子网路由、网络 ACL 和主机防火墙。
- 端口拒绝:网络已到实例,检查进程是否监听
0.0.0.0或目标网卡地址。 - 域名仍到旧机器:检查权威 DNS、递归缓存和本机 hosts,不要重复解绑 EIP。
- 网站打开但回调失败:更新第三方白名单和应用对外地址配置。
验收、费用和回退
从手机网络等真实外部网络验证 HTTPS、登录、上传和回调,服务器日志应出现新入口流量。到账单或费用中心确认新 EIP 和带宽计费项目,未绑定 EIP 也要检查。异常时恢复旧 DNS 或把旧 EIP 重新绑定原实例;等缓存过期、白名单全部更新并连续观察无旧流量后,才决定解绑或释放旧资源。
腾讯云国际弹性公网 IP 怎么使用现场验收单
- 入口或命令:云服务器 CVM → 弹性公网 IP;或网络 → 弹性公网 IP → 申请/绑定资源
- 提交前风险:EIP、带宽和公网流量可能收费;解绑不删服务器数据,但释放地址通常不可恢复
- 不能继续时:EIP 与实例地域不一致、实例已有公网 IP、绑定成功但路由/安全组/监听错误、DNS 仍缓存旧地址
- 完成证据:从外网访问 80/443 和管理端口,核对 DNS、证书、访问日志与账单资源
- 退出办法:保留旧地址和低 TTL,异常时重新绑定旧 EIP 或恢复旧 DNS,确认无引用后才释放
 联系 Telegram 客服
