
腾讯云国际 CVM 安全组应按来源地址和业务端口最小开放。本文说明 SSH、RDP、HTTP/HTTPS 与数据库端口的配置边界,并给出安全组、服务监听和系统防火墙的排查顺序。
先给结论:安全组按“来源 + 端口”最小开放
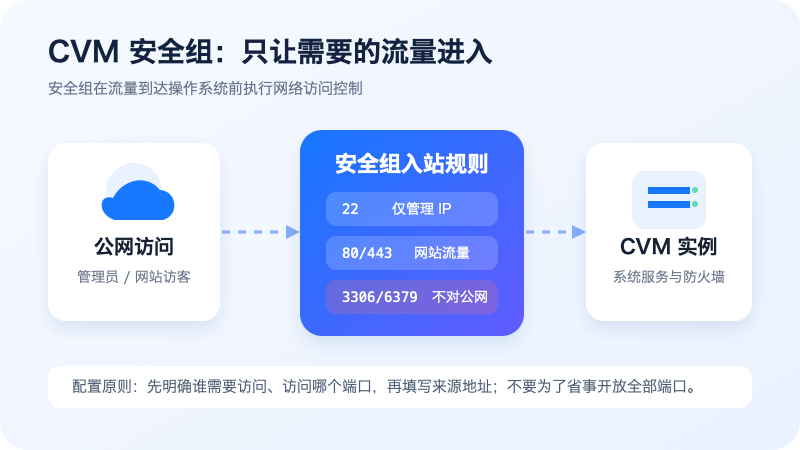
腾讯云国际 CVM 的安全组配置,重点不是把端口“打开”,而是明确谁可以访问哪个端口。Linux 远程管理通常使用 TCP 22,Windows 远程桌面通常使用 TCP 3389,网站对公网提供服务时开放 TCP 80 和 443;MySQL 3306、Redis 6379 等数据库端口不应直接对所有公网来源开放。
如果只记住一条原则:管理端口限制为固定办公 IP、家庭公网 IP 或可信跳板机地址,Web 端口才根据业务需要允许公网访问。临时排障时也不要用“开放全部端口”代替定位问题。
安全组控制的是哪一层
腾讯云国际把安全组定义为具有状态检测和数据包过滤能力的虚拟防火墙,用于控制一台或多台 CVM 的网络访问。它在流量到达实例操作系统前执行规则,因此和 Linux 的 ufw、firewalld,或 Windows Defender 防火墙不是同一层。
这会带来两个直接结论:
- 安全组没有放行时,操作系统里的服务即使正常监听,公网也可能访问不到;
- 安全组已经放行,不代表连接一定成功,系统服务、系统防火墙、公网 IP 和带宽仍需分别检查。
安全组是有状态的。符合入站规则并建立的连接,其返回流量会按连接状态处理;实际配置时仍应分别检查入站和出站规则,尤其是使用自定义严格出站策略的环境。
CVM 常用端口怎么开放
下面是常见的起始配置,不是所有服务器都要照搬。端口应以实例中实际运行的服务为准;如果 SSH 或 RDP 已改成自定义端口,就要开放自定义端口,而不是继续开放默认端口。
| 用途 | 协议与端口 | 建议来源 | 配置说明 |
|---|---|---|---|
| Linux SSH | TCP 22 或自定义端口 | 管理员固定公网 IP /32 | 不建议长期允许所有公网来源 |
| Windows RDP | TCP 3389 或自定义端口 | 管理员固定公网 IP /32 | 同时使用强密码并控制管理员账户 |
| HTTP 网站 | TCP 80 | 0.0.0.0/0 | 仅在网站需要公网 HTTP 时开放 |
| HTTPS 网站 | TCP 443 | 0.0.0.0/0 | 生产网站通常以 HTTPS 为主 |
| MySQL | TCP 3306 | 应用服务器私网地址或安全组 | 不要直接向所有公网来源开放 |
| Redis | TCP 6379 | 应用服务器私网地址或安全组 | 优先通过 VPC 私网访问 |
0.0.0.0/0 表示所有 IPv4 来源,不等于“当前电脑”。如果只是允许一台管理电脑访问,应填写这台电脑当前的公网 IP,并使用 /32 表示单个 IPv4 地址。家庭宽带公网 IP 可能变化,变化后要更新规则;不要因为 IP 变化就把管理端口永久改成全网开放。
在腾讯云国际控制台配置安全组
第一步:先写清楚访问需求
配置前先列出服务清单:实例操作系统、远程管理方式、网站端口、应用端口、访问来源,以及是否存在负载均衡、堡垒机或其他 CVM。没有出现在清单里的端口,默认不开放。
第二步:找到实例实际绑定的安全组
登录腾讯云国际 CVM 控制台,进入目标实例详情,查看“Security Groups(安全组)”相关区域。腾讯云官方文档同时给出了实例列表中的“More > Security Group > Configure Security Group”和实例详情页绑定安全组两种入口;控制台布局调整时,以目标实例详情中显示的绑定关系为准。
不要只在安全组列表中找到一个名字相似的安全组就开始修改。先核对实例 ID、区域和已绑定安全组,避免规则加在错误的区域或未绑定的安全组上。
第三步:添加入站规则
进入安全组规则页,选择入站规则并添加规则。每条规则至少需要确认:
- 来源:允许访问的公网 IP、CIDR 网段或可信资源;
- 协议端口:例如 TCP:22、TCP:3389、TCP:80 或 TCP:443;
- 策略:允许或拒绝;
- 备注:写清用途、负责人和必要时的到期时间。
建议一条规则只表达一个清楚的用途。例如“办公室 SSH 管理”“公网 HTTPS”“应用服务器访问 MySQL”。规则可读性越高,后续排障和清理越容易。
第四步:检查规则与实例绑定关系
保存后回到实例详情,再次确认目标实例仍绑定该安全组。实例绑定多个安全组时,需要结合当前控制台显示的规则和优先级检查,不要只看其中一组规则就下结论。调整或替换安全组前,先确认新规则已经覆盖必要的管理通道,避免把自己锁在服务器外。
配置后如何验证是否生效
验证分为云平台侧、网络侧和操作系统侧。只看到控制台“保存成功”还不够。
从允许的来源测试目标端口
应从规则允许的那台电脑或网络发起测试。Linux 和 macOS 可使用 nc -vz 服务器公网IP 22 测试 TCP 端口;网站可直接使用浏览器或 curl -I https://域名 检查 HTTP 响应。Windows 可以使用 PowerShell 的 Test-NetConnection 服务器公网IP -Port 3389。
端口测试只能说明连接结果,不能证明应用业务完全正常。Web 服务还要检查域名解析、TLS 证书、Nginx 或应用返回状态。
在实例中确认服务是否监听
Linux 可以使用 ss -lntp 查看 TCP 监听端口。若服务只监听 127.0.0.1,即使安全组已经放行,也不能直接通过公网 IP 访问。需要根据应用设计调整监听地址,而不是继续增加安全组规则。
同时检查系统防火墙:Ubuntu 常见 sudo ufw status,使用 firewalld 的系统可执行 sudo firewall-cmd --list-all。修改前先理解现有规则,生产环境不要直接关闭系统防火墙来“验证”。
SSH、RDP 或网站连接超时怎么排查
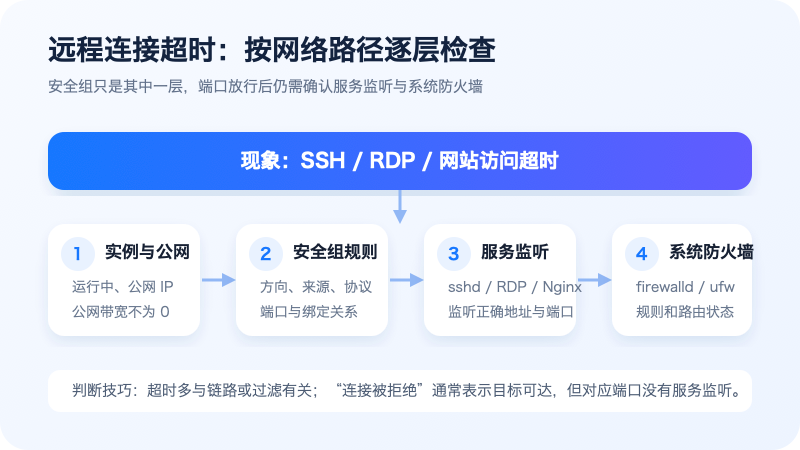
- 检查实例和公网条件:实例应处于运行状态,并具有正确的公网 IP;需要公网访问时,确认公网带宽不是 0。
- 检查安全组绑定和入站规则:确认规则属于目标实例所在区域,目标实例已经绑定该安全组,来源地址包含当前客户端公网 IP,协议和端口与实际服务一致。
- 检查服务监听:通过腾讯云 VNC 等控制台通道进入实例,确认 sshd、Remote Desktop Services、Nginx 或业务进程正在运行,并监听正确端口。
- 检查系统防火墙和路由:确认 ufw、firewalld 或 Windows 防火墙没有阻止连接,应用没有只绑定回环地址。
“连接超时”和“连接被拒绝”提供的线索不同。超时通常与链路、来源限制或防火墙丢弃有关;连接被拒绝通常表示目标可达,但对应端口没有服务监听,或系统主动拒绝。它们不是绝对诊断结果,但可以帮助决定先检查哪一层。
安全组配置中的常见误区
为了测试直接开放全部端口
这样会把问题从“连接不通”变成“服务器暴露面不可控”。更合理的做法是临时开放一个明确端口,并把来源限制为当前管理 IP;验证完成后再删除临时规则。
把修改 SSH 端口当作完整安全方案
自定义端口可以减少部分针对默认端口的扫描噪声,但不能替代密钥登录、强密码、来源 IP 限制、系统补丁和登录日志检查。腾讯云官方安全建议同样强调只开放业务需要的协议和端口,并关闭核心数据库的公网访问。
只改安全组,不看操作系统
安全组、系统防火墙和应用监听是三层不同控制。安全组允许 TCP 443,但 Nginx 没有启动,仍然无法访问;Nginx 正常监听,但系统防火墙拒绝 TCP 443,也会失败。
把数据库端口直接开放给公网
应用和数据库位于同一 VPC 时,优先使用私网通信,并把数据库来源限制到应用服务器私网地址或对应安全边界。确有远程维护需求时,优先通过 VPN、堡垒机或 SSH 隧道,而不是长期把 3306、6379 暴露给所有公网来源。
先选实例,再做网络安全配置
安全组配置解决的是 CVM 网络访问控制,不解决实例规格和产品形态选择。如果还没有确定使用轻量应用服务器还是 CVM,可先阅读《腾讯云国际轻量应用服务器和 CVM 怎么选?》。确定使用 CVM 后,再按本文建立最小开放规则。
如果通过黑鲨云开通腾讯云国际账户,或需要确认账户充值和基础使用流程,可以通过 Telegram 联系 @heishayun。云产品功能、控制台规则和资源状态仍以腾讯云国际平台为准。
常见问题
安全组开放 22 端口后,SSH 为什么还是超时?
先确认实例运行状态、公网 IP 和公网带宽,再检查入站来源是否包含当前客户端公网 IP。随后通过 VNC 进入实例,确认 sshd 正在监听安全组中填写的端口,并检查 ufw、firewalld 等系统防火墙。
网站是否必须同时开放 80 和 443?
不是。只提供 HTTPS 的服务可以按架构只开放 443;如果需要把 HTTP 自动跳转到 HTTPS、完成部分证书验证或兼容 HTTP 访问,则通常还需要开放 80。以实际 Web 服务配置为准。
管理端口可以临时设置为 0.0.0.0/0 吗?
不建议。即使是临时排障,也应优先把来源限制为当前管理公网 IP。若确实需要短时扩大范围,应设置清晰备注、限定时间,并在操作结束后立即收紧规则。
安全组和系统防火墙要同时配置吗?
两者可以同时存在。安全组负责云平台网络边界,系统防火墙负责实例内部策略。生产环境应让两层规则保持一致且可审计,而不是关闭其中一层来简化管理。
腾讯云安全组规则修改后需要重启 CVM 吗?
通常修改安全组规则不需要重启实例。若规则保存后仍无法访问,应检查实例绑定、安全组来源与端口、服务监听和系统防火墙,不要把重启作为第一步。
官方资料
- Tencent Cloud International:Configuring the Security Group
- Tencent Cloud International:Basic Concepts
- Tencent Cloud International:Instance Connection
- Tencent Cloud International:Suspected Compromise
资料核验日期:2026 年 8 月 21 日。腾讯云国际控制台入口、字段名称和安全策略可能调整,执行操作时请以当前控制台和官方文档为准。
 联系 Telegram 客服
