
说明腾讯云国际 CVM 在线与离线密码重置的条件和中断风险,并给出用户名、自动化助手、SSH、安全组和 VNC 的验证顺序。
腾讯云国际 CVM 登录密码重置只改变实例操作系统里的用户密码,不会修改腾讯云账号密码、SSH 私钥或安全组规则。当前控制台支持在线和离线两种方式:在线重置要求实例与自动化助手都处于运行状态;离线重置会关闭正在运行的实例。操作前先确认地域、实例 ID、操作系统和目标用户名,并保留现有管理通道,避免把网络或 SSH 配置故障误判为密码错误。
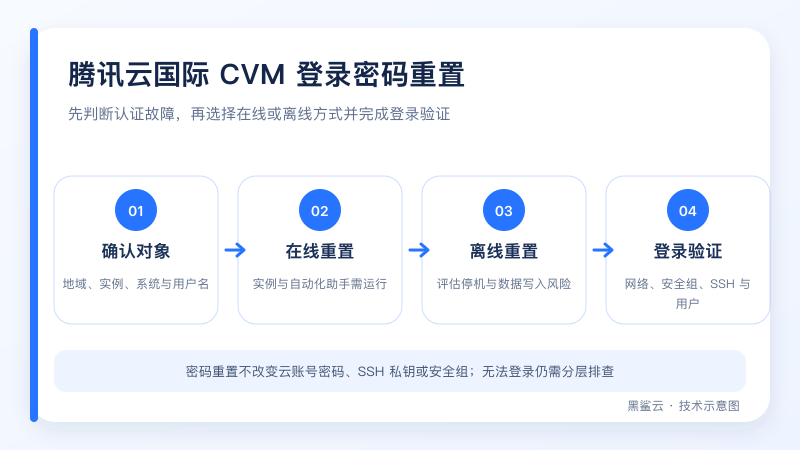
先判断问题是不是密码
SSH 返回 Permission denied 可能来自密码错误、用户名错误、服务器禁用密码认证、公钥不匹配或账号被锁定;连接超时通常更接近公网 IP、路由、安全组、系统防火墙或 sshd 未监听。Windows 远程桌面连不上,也可能是 3389 端口、系统防火墙、远程桌面服务或账户状态问题。只有认证阶段明确拒绝凭据时,重置密码才是优先动作。
先记录客户端报错和时间,并在控制台核对实例为目标地域的正确 ID。Ubuntu 官方镜像的默认管理员用户名通常是 ubuntu,Windows 为 Administrator,其他 Linux 常见为 root;自定义镜像或业务创建的用户可能不同。把正确密码输给错误用户名,结果仍然会失败。
在线和离线重置怎样选择
| 方式 | 前提 | 业务影响 | 适用判断 |
|---|---|---|---|
| 在线重置 | 实例运行,自动化助手运行 | 通常不关机,但可能重启 sshd 并中断现有 SSH 会话 | 助手健康、需要减少停机 |
| 离线重置 | 允许实例关机 | 正在运行的实例会停机,存在服务中断 | 在线条件不满足或在线任务失败 |
| API 重置 | 具备最小权限和正确地域参数 | 运行实例涉及关机参数与同样的数据风险 | 受控批量或自动化流程 |
腾讯云官方说明,在线重置要求实例状态与自动化助手状态均为运行中。对 Linux,如果 sshd_config 中的 PasswordAuthentication 为 No,在线重置可能将其改为 Yes 并重启 sshd,已有 SSH 会话可能断开。安全要求明确禁止密码登录的主机,重置后应评估是否恢复原策略,而不是长期留下更宽的认证面。
重置前的安全与中断检查
- 确认实例 ID、地域、操作系统、目标用户名和当前登录方式,不在批量列表中混选无关实例。
- 查看应用是否允许中断,记录数据库写入、后台任务和当前连接;离线重置安排在维护窗口。
- 对重要实例先创建快照或应用级备份,并确认可以恢复。快照步骤可参考腾讯云国际 CVM 快照教程。
- 保留控制台 VNC 或另一条已验证的管理通道,不要在当前唯一 SSH 会话中同时修改密码、端口和防火墙。
- 生成独立新密码,不复用腾讯云账号、邮箱、数据库或其他服务器密码;通过受控密码管理器保存。
文章不展示固定密码,也不建议在聊天、工单或截图中发送明文密码。密码复杂度和长度以控制台当时校验为准,API 文档当前分别列出了 Linux 与 Windows 的字符要求,但产品规则可能更新。
控制台重置的执行顺序
- 进入 CVM 实例列表,选择正确地域并打开目标实例。
- 在“密码/密钥”相关操作中选择重置密码,核对系统默认用户或填写准确的指定用户名。
- 若选择在线重置,先确认自动化助手为运行状态;提交后查看执行命令或任务详情,不要只依据页面提示判断成功。
- 若选择离线重置,阅读停机影响,先正常停止应用写入,再执行重置并等待实例恢复到可运行状态。
- 记录操作时间、任务结果和 RequestId(如果通过 API),便于失败时定位。
API 的 ResetInstancesPassword 可对指定实例重置密码。官方接口说明中,运行实例需要结合关机参数,强制关机类似断电,可能造成数据丢失或文件系统损坏。批量操作只应在实例系统与用户类型一致、变更窗口相同且有回退方案时使用;不应为省时间给大量实例设置同一密码。
重置完成后怎样验证
先在控制台查看重置任务或最新操作状态成功,再做登录验证。Linux 使用目标用户名连接,确认公网 IP 与 SSH 端口正确;Windows 使用 Administrator 或实际管理员用户验证远程桌面。成功登录后不要停在“能进入系统”,还应检查应用、磁盘和网络。
whoami
last -n 5
ss -lntp
systemctl status sshd --no-pager
以上命令用于常见 Linux 环境的只读核验:确认当前用户、近期登录、监听端口和 sshd 状态。部分发行版服务名为 ssh 而不是 sshd,应按实际系统替换。不要在公开记录中粘贴完整登录 IP、用户名或认证日志。
密码正确仍无法 SSH 怎么排查
- 连接超时:确认实例运行、公网 IP 未变化、安全组允许实际 SSH 端口,系统防火墙与路由正常。
- 连接被拒绝:通过 VNC 检查 sshd 是否启动、监听地址和端口,确认配置语法无误。
- Permission denied:核对用户名、
PasswordAuthentication、PAM、用户锁定状态和允许登录规则。 - 只能密钥登录:若安全策略要求密钥认证,应修复或重新绑定密钥,不要为了临时方便长期开放密码认证。可参考腾讯云国际 CVM SSH 密钥教程。
- 系统未正常启动:在 VNC 查看启动画面和系统日志,再结合腾讯云国际 CVM 启动失败排查处理。
VNC 是浏览器内的控制台管理通道,适合公网或 sshd 不可用时观察实例,并不绕过操作系统认证。VNC 也要求正确的系统用户和密码,使用完后仍应恢复最小权限和正常远程管理方式。
重置后的安全收尾
- 确认在线重置是否改变了
PasswordAuthentication,按组织策略决定是否恢复为只允许密钥。 - 查看近期登录与认证失败记录,若怀疑凭据泄露,同时轮换相关密钥、令牌和应用密码。
- 为控制台账号启用 MFA 和最小权限,但不要把云账号安全与实例密码当成同一层。
- 删除临时放宽的安全组规则,保留准确的变更和验证记录。
- 不作“重置后一定能登录”的承诺;网络、系统和用户策略仍可能独立阻断连接。
 联系 Telegram 客服
