
讲解腾讯云国际 CVM SSH 密钥创建与绑定、私钥权限、安全组限制、登录错误定位、密钥轮换和恢复边界。
准确入口:在腾讯云国际中文控制台进入“云服务器 CVM → SSH 密钥 → 新建”,下载私钥后,再到实例列表“更多 → 密钥”绑定。密钥通常不是单独收费项,也不会删除云盘;但官方流程可能要求关机绑定,会中断业务。私钥只提供一次下载,先安全备份,并保留一个已登录会话和控制台连接。
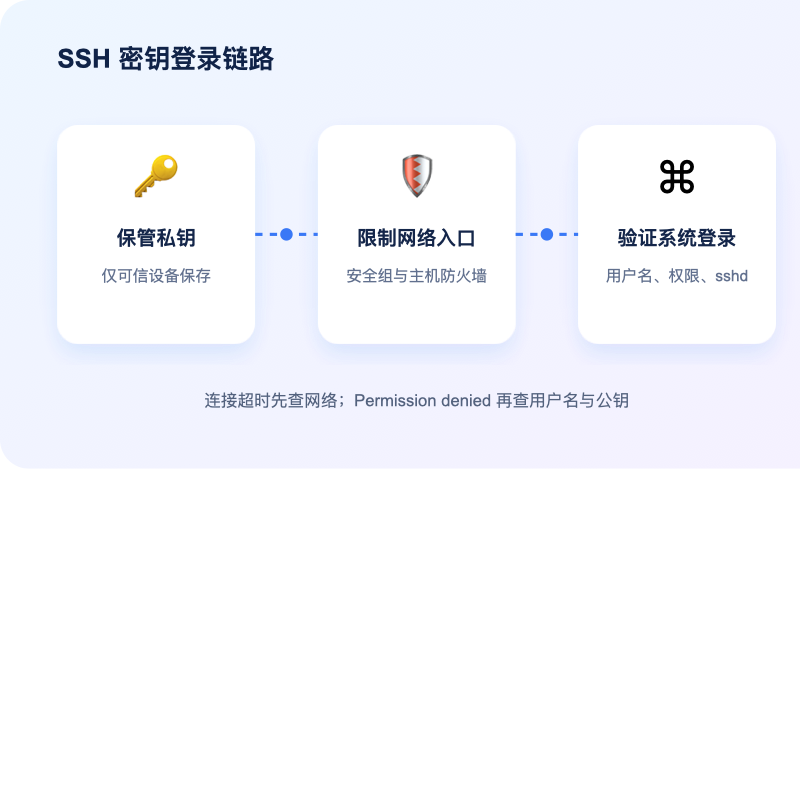
SSH 密钥适合解决什么问题
密钥登录避免在网络中反复提交账户密码,也便于为不同管理员分配独立凭证。它不等于服务器已经安全:安全组放行范围、系统账户权限、私钥保存方式和离职回收仍需单独管理。
| 对象 | 保存位置 | 管理要求 |
|---|---|---|
| 公钥 | 云平台和实例 | 可用于绑定,泄露通常不等于失去主机控制权 |
| 私钥 | 管理员可信设备 | 不得上传工单、聊天群或代码仓库 |
| 登录用户名 | 操作系统镜像决定 | 必须与镜像默认账户或已创建账户一致 |
创建和绑定前先确认四件事
- 目标实例是 Linux,且当前已有可用的控制台或密码恢复路径;
- 维护窗口允许关机。腾讯云国际官方文档说明,为已有实例绑定密钥对需要实例处于关机状态;
- 私钥已下载到可信设备,并建立加密备份;
- 安全组只向固定办公出口或堡垒机地址开放 TCP 22,而不是长期向全网开放。
给运行中的生产实例直接更换登录方式存在锁在门外的风险。更稳妥的顺序是先建立恢复路径,再停机绑定,完成独立终端验证后才关闭旧入口。
本地私钥权限怎么设置
chmod 600 ~/keys/tencent-cvm.pem
ssh -i ~/keys/tencent-cvm.pem ubuntu@203.0.113.10
用户名不能照搬示例。Ubuntu 镜像常见账户可能是 ubuntu,其他发行版和自定义镜像可能不同,应以镜像说明或实例现有账户为准。
登录失败按错误类型排查
| 现象 | 优先检查 | 说明 |
|---|---|---|
| 连接超时 | 公网 IP、安全组、路由、sshd 监听 | 通常还没有进入密钥校验阶段 |
| Connection refused | sshd 服务和实际端口 | 目标可达,但对应端口没有服务接收 |
| Permission denied (publickey) | 用户名、绑定密钥、authorized_keys 权限 | 网络已通,认证未通过 |
| 私钥权限过宽 | 本地文件权限 | OpenSSH 会拒绝使用对其他用户开放的私钥 |
不要为了排障临时把 22 端口开放给所有地址,也不要把私钥发给多人共同使用。团队环境应使用堡垒机、独立账户或能够审计的访问方案。
轮换和恢复策略
- 一人一把密钥,不把同一私钥复制给整个团队;
- 轮换时先加入新公钥并验证,再撤销旧公钥;
- 保留控制台登录、云助手或救援模式等恢复方案;
- 离职或设备丢失后立即撤销对应公钥,并检查登录日志。
边界条件
腾讯云国际控制台绑定密钥对后的具体密码登录行为,应以当前实例操作系统和控制台提示为准。密钥只控制系统登录,不会替代安全组、主机防火墙、最小权限和审计。
绑定前必须确认
- 目标是 Linux CVM,密钥与实例属于允许绑定的地域/项目。
- 网站和数据库允许短暂停机,已完成应用备份。
- 原登录方式仍可用,安全组没有先关闭唯一管理入口。
- 团队成员使用各自密钥,不在聊天或代码仓库共享私钥。
本地登录与错误分支
Linux/macOS 先执行 chmod 400 私钥路径,再用 ssh -vvv -i 私钥 用户名@公网地址。Ubuntu 镜像常用 ubuntu,其他镜像可能用 root,以镜像说明为准。超时先查 EIP、路由和安全组;Connection refused 查 sshd 与端口;Permission denied 才核对用户名、密钥和 authorized_keys。
验收与回退
从新终端独立登录,确认主机指纹、sudo、应用目录权限和重启后登录。旧会话在复测完成前不退出。新密钥失败时,通过旧会话或控制台连接检查 sshd 日志和授权文件权限,必要时解绑新密钥、重新绑定原密钥。不要为救急把 22 端口开放到全网。
腾讯云国际 CVM SSH 密钥怎么配置现场验收单
- 入口或命令:云服务器 CVM → SSH 密钥 → 新建;实例列表 → 更多 → 密钥 → 绑定/解绑
- 提交前风险:密钥通常不单独收费;绑定可能要求关机并造成中断,不会删除云盘,但私钥丢失无法补下载
- 不能继续时:地域/项目不匹配、实例未关机、私钥权限过宽、用户名错、22 端口不通、sshd 配置错
- 完成证据:新终端使用指定私钥成功登录并能 sudo,重启后仍正常,旧会话再退出
- 退出办法:保留原密钥和已登录会话;异常用控制台登录修复或重新绑定原密钥
 联系 Telegram 客服
