
讲解腾讯云国际 CVM 关联 CAM 角色、STS 临时凭证、最小权限拆分、调用失败排查与实例元数据 SSRF 防护。
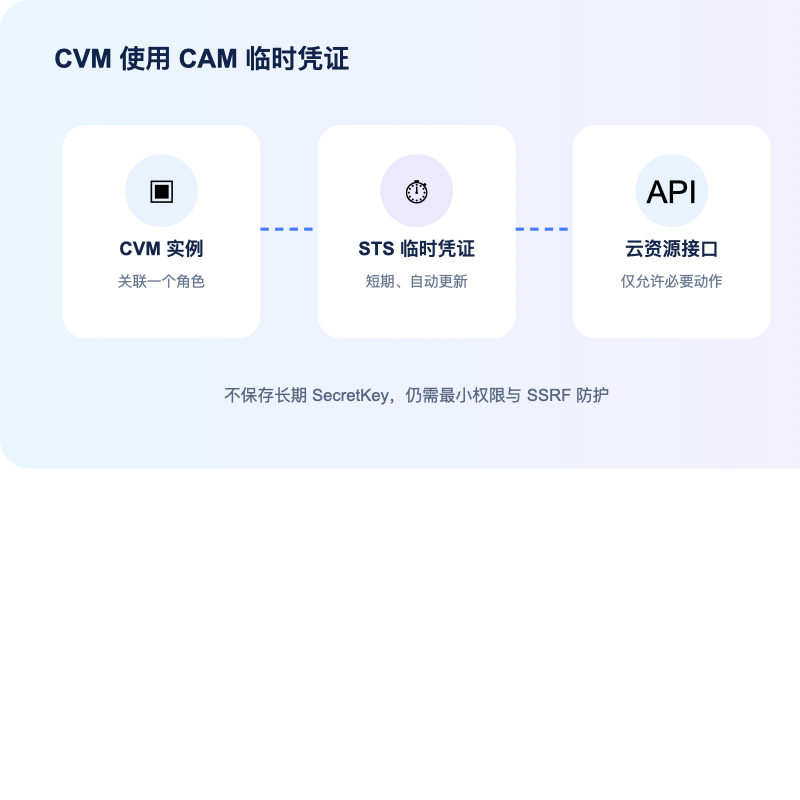
直接做法:先在腾讯云国际中文控制台进入“访问管理 CAM → 角色”,创建角色载体为云服务器的角色,再到“云服务器 CVM → 实例 → 更多 → 实例设置”绑定。角色和临时凭证本身通常不是单独收费资源,绑定也不会删除系统盘;真正风险是把管理员权限交给应用,或换角色后让正在运行的程序失去权限。
实例角色解决了什么风险
| 方式 | 凭证特征 | 主要风险 |
|---|---|---|
| 代码中写长期密钥 | 固定、长期有效 | 代码仓库、日志或镜像泄露后影响持续存在 |
| 配置文件保存长期密钥 | 依赖人工轮换 | 权限和备份副本难以统一回收 |
| CVM 关联 CAM 角色 | 实例内获取临时凭证 | 仍需控制角色权限和元数据访问 |
角色只减少长期凭证分发,并不自动保证权限合理。给实例绑定管理员策略,会把一个凭证问题变成整套云资源的高风险入口。
配置流程
- 在 CAM 创建角色,并把角色载体设置为云服务器相关服务;
- 创建只包含应用实际 API 操作和资源范围的权限策略;
- 把策略关联到角色;
- 将角色关联到目标 CVM。官方资料提示,一台实例同一时间只能关联一个角色;
- 在实例内用官方 SDK 或命令行工具验证临时凭证;
- 检查审计日志,确认调用身份和权限范围符合预期。
最小权限应该怎样拆
先列出应用动作,而不是从现成的大权限策略开始。例如备份程序只需要向指定 COS 存储桶路径写入对象、读取校验信息,通常不需要删除整个存储桶,也不需要访问其他项目资源。测试环境和生产环境应使用不同角色。
- 限制允许的 API 动作;
- 能够限定资源时,限定到具体资源或路径;
- 写入和删除权限分开评估;
- 定期从审计记录中删除长期未使用权限;
- 角色变更前在测试实例验证。
临时凭证获取失败怎么查
- 确认 CVM 已关联正确角色,并处于支持的网络环境;
- 检查角色信任主体和权限策略是否正确;
- 确认实例内访问元数据服务未被主机防火墙或代理拦截;
- 确认 SDK 使用临时凭证链,而不是仍读取旧环境变量;
- 根据返回的请求 ID 和 CAM 审计记录区分“没有凭证”和“没有权限”。
保护实例元数据入口
临时凭证能够从实例内部获取,因此 Web 应用必须防范 SSRF。不要提供可以请求任意 URL 的未受控接口;限制业务进程访问不必要的元数据路径;及时修复反向代理、图片抓取和回调验证中的地址绕过问题。
边界条件
CAM 角色面向云 API 身份授权,不是 Linux 登录账户,也不会替代应用自己的用户权限。角色关联、可用网络和具体服务支持范围应以腾讯云国际控制台和当前官方文档为准。
中文控制台应该选哪个角色类型
给 CVM 调用腾讯云 API 时,选择由云服务使用、载体为云服务器的角色。不要选给员工登录控制台的身份,也不要把业务用户组当成实例角色。创建前先把应用要调用的接口写成清单,例如只向指定 COS 存储桶写入备份,就不需要删除存储桶、管理其他实例或读取全账号账单。
绑定后先做无破坏验证
- 保留一个已登录控制台会话,记录原角色和策略版本。
- 在测试 CVM 绑定新角色,等待实例元数据返回临时凭证。
- 使用官方 SDK 的默认凭证链调用一个只读接口,确认请求身份是目标角色。
- 再测试一个明确不应允许的动作,结果应为拒绝;如果成功,说明权限仍过大。
- 确认应用不再优先读取环境变量或配置文件中的旧 SecretId、SecretKey。
四种失败结果分别怎么处理
- 绑定列表没有目标角色:检查角色载体、账号、地域可见性和操作者 CAM 权限。
- 元数据没有凭证:确认实例确实绑定成功,主机代理和防火墙没有拦截元数据地址。
- 拿到凭证但 API 拒绝:根据请求 ID 在审计日志核对动作、资源范围和条件,不要直接改成管理员策略。
- 命令行成功但应用失败:检查应用进程用户、代理变量、SDK 版本以及旧密钥的读取优先级。
验收与回退
验收要持续观察一次凭证轮换,确认允许动作一直成功、禁止动作一直失败、审计日志能定位角色身份。若上线后业务异常,先把应用切回原角色或原策略版本,再分析缺失动作;不要删除 CVM、重装系统或把长期密钥重新写回镜像。角色权限收紧也应在测试实例验证后分步执行。
腾讯云国际 CAM 角色怎么给 CVM 授权现场验收单
- 入口或命令:访问管理 CAM → 角色 → 新建角色;云服务器 CVM → 实例 → 更多 → 实例设置 → 绑定角色
- 提交前风险:创建和绑定角色通常不是独立收费项;改角色不删磁盘数据,但错误授权会导致应用中断或权限过大
- 不能继续时:看不到角色、绑定按钮不可用、元数据无凭证、API 返回无权限、应用仍读取旧密钥
- 完成证据:在实例内确认临时凭证会轮换,以只读 API 验证允许动作,并确认越权动作被拒绝
- 退出办法:保留旧角色策略版本;异常时先切回原角色或撤销新增策略,不删除实例和数据
 联系 Telegram 客服
