
讲解 AWS Elastic IP 与自动公网 IPv4 的差异、分配关联、迁移释放、费用和常见网络排障。
AWS Elastic IP 是分配到特定区域的静态公网 IPv4 地址,可关联到 EC2 实例或网络接口并重新映射。它适合必须保持地址稳定的入口,但不是免费的保留地址。
Elastic IP 与自动公网 IPv4
| 项目 | Elastic IP | 自动公网 IPv4 |
|---|---|---|
| 稳定性 | 保留直到主动释放 | 停止或替换实例时可能变化 |
| 迁移 | 可重新关联到兼容资源 | 不能作为独立资源迁移 |
| 区域 | 仅限分配它的区域 | 随实例网络 |
| 计费 | 使用和闲置均可能计费 | 公有 IPv4 同样计费 |
使用流程
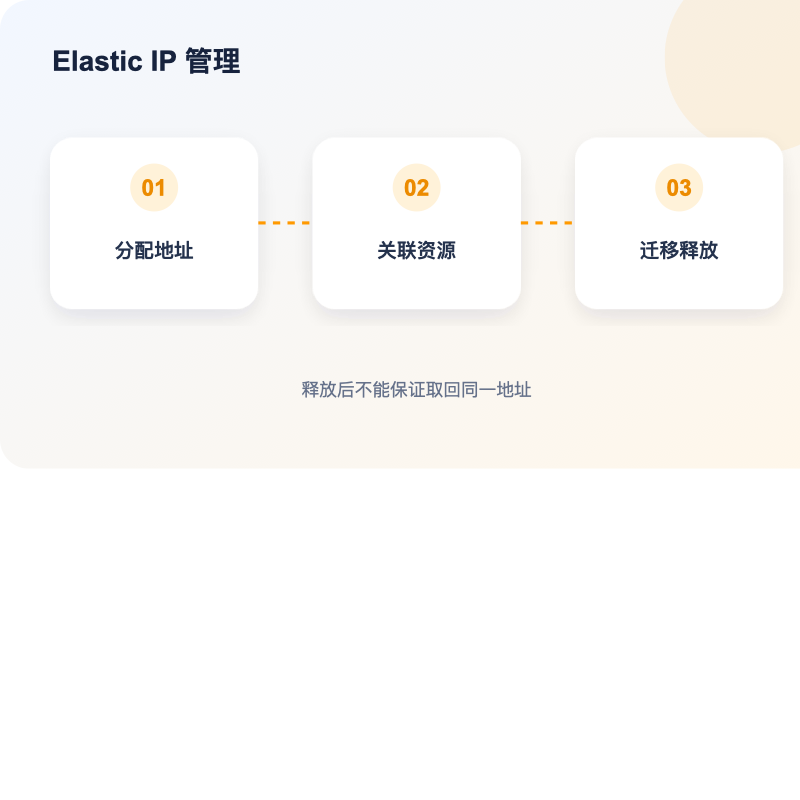
- 在目标区域分配 Elastic IP;
- 确认网络边界组与资源兼容;
- 关联实例、ENI 或指定私网 IP;
- 更新 DNS、白名单和监控;
- 下线时先解绑,再确认是否释放。
关键风险
给已有自动公网 IPv4 的实例关联 Elastic IP 时,原公网 IPv4 会被释放。释放 Elastic IP 后不能保证取回同一地址;正式入口释放前必须先完成 DNS、白名单和第三方回调迁移。
费用与配额
AWS 当前对所有公有 IPv4 地址计费,包括运行实例使用的公网 IPv4 和 Elastic IP。价格、免费额度和配额会变化,应在目标区域查看当前账单与 Service Quotas,不写死金额。
排障清单
- Elastic IP 与目标资源是否在兼容区域和网络边界组;
- 关联的私网 IP 是否正确;
- 子网是否有 Internet Gateway 路由;
- 安全组、网络 ACL 与系统防火墙是否允许;
- 应用是否监听正确地址和端口。
分配和关联时实际选择了什么
Elastic IP 分配在某个 AWS Region,并受 Network Border Group 约束。它必须与目标资源处于兼容的边界组。关联到 EC2 时,实际绑定的是实例某个网络接口上的私网 IPv4;多网卡、多私网地址场景如果选错,公网请求会到达错误接口。
控制台路径位于 EC2 的 Network & Security → Elastic IPs。分配后选择 Associate Elastic IP address,再指定实例或网络接口及私网地址。完成后从外部网络验证公网 IP、目标端口和 DNS,不要只看控制台显示 Associated。
aws ec2 describe-addresses --allocation-ids eipalloc-xxxxxxxx
aws ec2 describe-instances --instance-ids i-xxxxxxxx   --query 'Reservations[].Instances[].NetworkInterfaces[].PrivateIpAddresses[]'
这些命令只读取关联和私网地址。正式操作前替换区域与资源 ID,并核对账户。
为什么关联成功仍无法访问
EIP 只提供公网地址映射,不会自动创建互联网路由或放行端口。实例子网的路由表需要指向 Internet Gateway,网络 ACL、安全组和系统防火墙都要允许相应流量,应用还必须监听正确网卡和端口。私有子网中的实例即使关联地址,也应先按整体网络设计确认是否应该直接暴露。
可按“DNS 是否解析到 EIP → TCP 是否建立 → TLS 是否匹配 → 应用是否响应”的顺序排查。使用 ss -lntp 查看监听,用安全组引用和 VPC Flow Logs 判断数据包是否到达,不要为了测试长期开放所有端口。
重新关联会影响哪些对象
EIP 可以从旧实例解绑后重新关联到兼容资源,但现有连接不会无缝迁移。切换前降低 DNS TTL 并没有帮助,因为 EIP 本身不变;真正要验证的是新实例已准备好、白名单仍指向该地址、证书和 Host 配置正确。关联 EIP 到原本使用自动公网 IPv4 的实例时,原自动公网地址会被释放,之后不能保证找回。
释放 EIP 与解绑不同。解绑后地址仍归账户持有并继续产生相应费用;释放后地址返回 AWS 地址池,通常无法恢复。正式域名、第三方回调、支付接口或客户白名单仍引用时绝不能释放。
怎样检查费用和闲置地址
AWS 对公有 IPv4 采用收费政策,关联中的 EIP 和闲置 EIP 都不能再按旧经验视为免费。具体单价、免费额度和区域差异必须查看当前 VPC Pricing 与账单。运营上应定期列出所有 EIP 的 AllocationId、AssociationId、实例/ENI 和标签,找出没有 AssociationId、关联已停止资源或缺少负责人标签的地址。
删除实例不会自动保证所有关联资源都被清理。NAT Gateway、负载均衡、EIP 和 DNS 需要分别核对。释放前保存使用者、域名和白名单清单,并进行外部访问验证。
 联系 Telegram 客服
