
讲解 AWS CloudTrail Event history 的查询范围、事件字段、Trail 与 CloudTrail Lake 的差异,以及账号操作审计和异常变更排查方法。
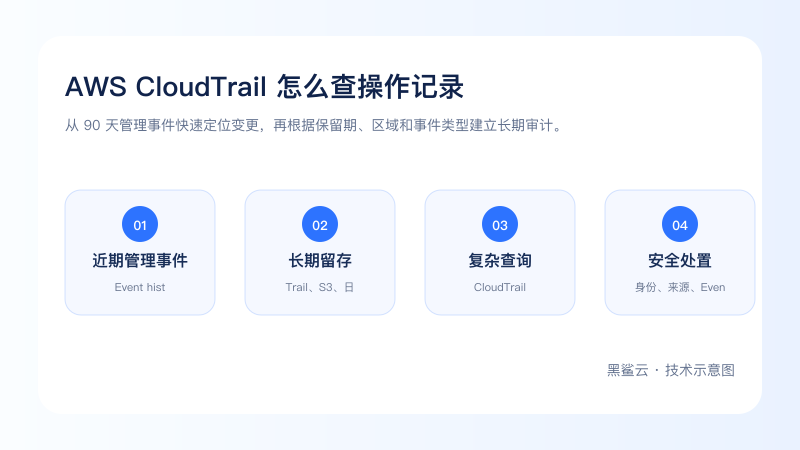
CloudTrail Event history 默认可查询单个 AWS 账户、单个区域过去 90 天的管理事件,适合快速追查控制台、CLI 与 API 操作;长期、多区域或数据事件审计需要配置 Trail 或事件数据存储。
先给结论
CloudTrail Event history 默认可查询单个 AWS 账户、单个区域过去 90 天的管理事件,适合快速追查控制台、CLI 与 API 操作;长期、多区域或数据事件审计需要配置 Trail 或事件数据存储。
先确定查询边界
记录异常资源、区域、UTC 时间和可能的 API 操作。Event history 按事件发生区域保存,查错区域会得到空结果;全局服务事件也需要按 AWS 说明核对记录区域。
Event history 只支持单一属性与时间范围过滤。可按 Event name、Event source、User name、Resource name、Access key 或 Event ID 缩小结果,不能把一次空查询解释为没有操作。
读懂事件中的身份与动作
重点查看 eventTime、eventSource、eventName、awsRegion、sourceIPAddress、userAgent 和 userIdentity。角色会话应继续核对 sessionContext 与 issuer,不能只看临时会话名称。
requestParameters 可帮助确认目标资源,responseElements 和 errorCode 可判断请求结果,但部分字段可能被截断、隐藏或不适用于该事件。CloudTrail 证明 API 记录,不等于业务数据已经正确。
Event history、Trail 和 Lake 怎么选
Event history 无需额外创建,保留过去 90 天管理事件,适合近期单账户单区域排查。Trail 可把事件持续投递到 S3,并可结合 CloudWatch Logs 与 EventBridge;保留期、桶策略和加密由架构负责。
数据事件例如 S3 对象级或 Lambda 调用不在 Event history 中默认展示。需要数据事件、跨区域、跨账户或多属性查询时,应评估 Trail 或 CloudTrail Lake,并同时核对费用和事件选择器。
异常变更的排查顺序
先用资源 ID 与时间缩小候选,再按 Event ID 打开完整 JSON;核对调用身份、凭据类型、来源、MFA 上下文和前后相关事件。对于安全组、IAM、实例或日志配置变更,要同时检查修改动作和随后的验证/回滚动作。
发现未知操作时先保护证据,再撤销异常会话、轮换受影响凭据并检查资源状态。不要删除日志或批量修改全部策略后再调查,否则会破坏时间线并扩大业务影响。
建立可验证的长期审计
日志目标应与业务账户隔离权限,限制删除并启用必要的加密和保留策略。通过 EventBridge 或 CloudWatch 对高风险操作建立告警时,要用真实事件测试告警、通知和处置链路。
验收不仅是 Trail 显示 Logging。还要产生一条受控测试事件,确认 S3 或事件数据存储收到记录、字段可查询、告警可达,并记录负责人、保留期与复核日期。
排查与验收表
| 检查层级 | 重点证据 | 下一步判断 |
|---|---|---|
| 近期管理事件 | Event history、区域、90 天 | 快速定位单一操作 |
| 长期留存 | Trail、S3、日志完整性 | 验证实际投递 |
| 复杂查询 | CloudTrail Lake 事件数据存储 | 核对事件类型与费用 |
| 安全处置 | 身份、来源、Event ID、时间线 | 先保留证据再收敛权限 |
操作边界
所有示例都需要按实际账户、区域、接口和业务时间窗口替换。生产变更前记录影响范围和回退位置;日志可能包含账户、资源与网络信息,不应公开粘贴完整事件或连接清单。
使用 AWS CLI 查询近期事件
可以使用 aws cloudtrail lookup-events 查询当前区域最近 90 天的管理事件,并通过 --lookup-attributes 按 ResourceName、EventName、EventSource、UserName 或 EventId 中的一个属性过滤。执行前使用只读审计凭据,明确设置 --region、开始时间和最大结果数。
结果中的 CloudTrailEvent 是 JSON 字符串,需要继续解析完整事件。查询无结果时依次核对区域、UTC 时间、过滤属性和事件类型;Event history 不含数据事件,不能通过扩大时间范围解决类型不匹配。输出包含账户和资源信息,不应公开上传。
告警规则如何避免失真
高风险告警应针对明确动作和资源范围,例如停止安全日志、扩大 IAM 权限或开放敏感端口。上线前用受控变更测试事件能否被记录、匹配和通知,并确认告警包含 Event ID、账户、区域与处置入口。
 联系 Telegram 客服
