
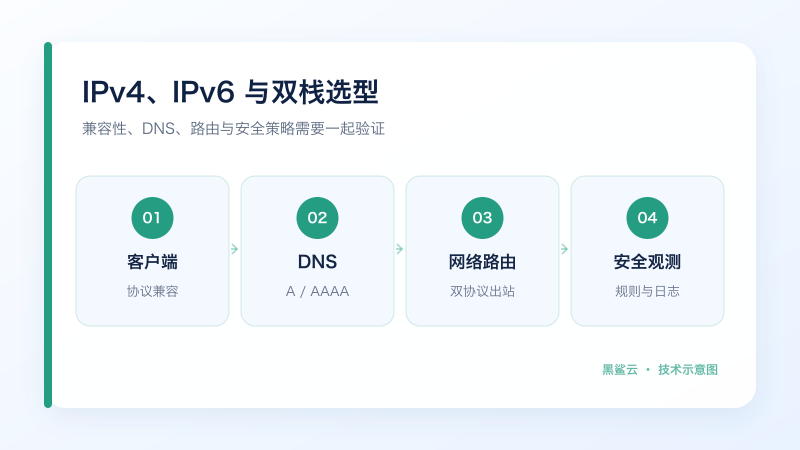
从客户端兼容性、DNS A/AAAA 记录、公私网路由、NAT、安全策略和云产品支持角度,判断 IPv4-only、IPv6-only 或双栈部署。
IPv4-only 的兼容性最直接,IPv6-only 可以减少对私有 IPv4 地址和部分 NAT 架构的依赖,双栈则让同一资源同时通过两种协议通信。对已经有真实用户的网站和 API,双栈通常比直接切换 IPv6-only 更容易控制兼容风险。
默认建议:面向公网的中文网站先做双栈,不要直接切成 IPv6-only。先在云控制台确认子网、负载均衡和实例都支持 IPv6,再发布 AAAA 记录;A 记录继续保留。添加地址和 DNS 不会删除服务器数据,但公网 IPv4、负载均衡、网关和出站流量可能收费,提交前看当前平台账单说明。
三种方案的适用边界
| 方案 | 优先场景 | 主要限制 |
|---|---|---|
| IPv4-only | 存量应用、依赖仅支持 IPv4 | 公网 IPv4 资源和 NAT 成本 |
| 双栈 | 对外服务、渐进引入 IPv6 | 两套路由和安全策略的运维复杂度 |
| IPv6-only | 内部现代工作负载、地址密集容器或已验证环境 | 旧客户端、第三方 API 和部分云产品兼容性 |
DNS 是双栈切换的关键
IPv4 通常使用 A 记录,IPv6 使用 AAAA 记录。发布 AAAA 记录前,必须确认目标服务的 IPv6 端到端链路真正可用,包括负载均衡、反向代理、源站和回程路由。否则部分客户端会优先选择一条无法工作的 IPv6 路径。
公网和私网路由需要分开
在常见双栈 VPC 中,IPv4 公网出站可能经过 NAT Gateway,IPv6 私有子网出站则可使用 egress-only Internet Gateway。0.0.0.0/0 和 ::/0 是两条独立路由,安全组、网络 ACL 和防火墙也必须明确处理 IPv6 CIDR,不能假设 IPv4 规则自动覆盖 IPv6。
上线前验证清单
- 盘点客户端、ISP、上游 API、数据库和云产品的 IPv6 支持;
- 在测试域名上发布 A 和 AAAA 记录,分别测试两种链路;
- 验证入站、出站、回程路由和失败回退;
- 确认日志、监控、WAF、CDN 和审计系统能正确解析 IPv6 地址;
- 逐步放量,分开观察 IPv4 和 IPv6 成功率与延迟。
三种方案怎样直接决定
| 现场 | 默认选择 | 不适合条件 |
|---|---|---|
| 普通网站、API、跨境业务 | IPv4 与 IPv6 双栈 | 任一关键入口产品尚不支持 IPv6 |
| 老设备、固定 IPv4 白名单很多 | 暂保 IPv4-only | 不能据此永久忽略 IPv6 需求 |
| 内部新系统、客户端完全受控 | 可评估 IPv6-only | 依赖 IPv4 第三方接口或旧运维工具 |
上线顺序不能从 DNS 开始
- 在 VPC 和子网详情确认 IPv6 网段已分配,实例网卡拿到 IPv6 地址。
- 为 IPv6 单独检查路由、安全组、网络 ACL 和系统防火墙;IPv4 规则不会自动等价覆盖。
- 确认 Nginx、应用和负载均衡监听 IPv6,证书仍覆盖同一域名。
- 先用测试域名添加 AAAA,分别从三类网络访问;最后才给正式域名添加 AAAA。
A 记录指向 IPv4,AAAA 指向 IPv6。浏览器会根据本地网络选择路径,因此“IPv4 测试正常”不能证明 AAAA 可用。不要把内网私有地址或链路本地地址写进公网 DNS。
出现部分用户打不开时怎么判断
- AAAA 能解析但连接超时:检查 IPv6 默认路由、云防火墙和主机防火墙。
- 能握手但返回 502:入口已通,继续查后端是否只有 IPv4 地址或健康检查族不匹配。
- 只有办公室打不开:检查本地运营商、企业 DNS、代理和 IPv6 出口,不要先改服务器数据。
- 第三方回调失败:确认对方是否支持 AAAA,并继续提供稳定 IPv4 入口。
验收和回退
使用不同网络分别查询 A/AAAA,检查 80/443、TLS 证书、首页、登录、上传和回调。服务器日志要能看到两类来源地址,监控和封禁规则也要认识 IPv6。异常时先撤下 AAAA 或把流量切回旧双栈入口,A 记录保持不动;待 IPv6 路由和策略修好后再灰度恢复。
费用与监控别只看地址
双栈上线后分别统计 IPv4、IPv6 的解析成功、连接错误、源站响应和流量,避免总平均值掩盖单栈故障。若使用 CDN、WAF 或负载均衡,还要确认这些入口到源站采用哪种地址族,以及回源白名单是否同时覆盖。费用核对以公网 IPv4、入口产品、出站流量和跨区链路为主,不因 IPv6 地址可分配就推断整条路径免费。
 联系 Telegram 客服
