
Linux 云服务器初始化教程:记录系统基线,更新 Ubuntu,建立普通管理员,验证 SSH 密钥,安全启用 UFW,并补齐监控、日志和备份。
新购买的 Linux 云服务器可以立刻登录,不代表已经适合承载正式业务。初始化的目标是先保留可恢复入口,再完成系统更新、普通管理员、SSH 密钥、主机防火墙、时间、日志、监控与备份。本文以 Ubuntu LTS 为主,CentOS、Debian 和其他发行版的包名与服务管理方式可能不同。
任何会影响 SSH 的操作,都应保持当前会话不关闭,并使用第二个终端验证新配置。云平台安全组和系统 UFW 是两层控制,不能只配置其中一层。
Linux 云服务器初始化顺序
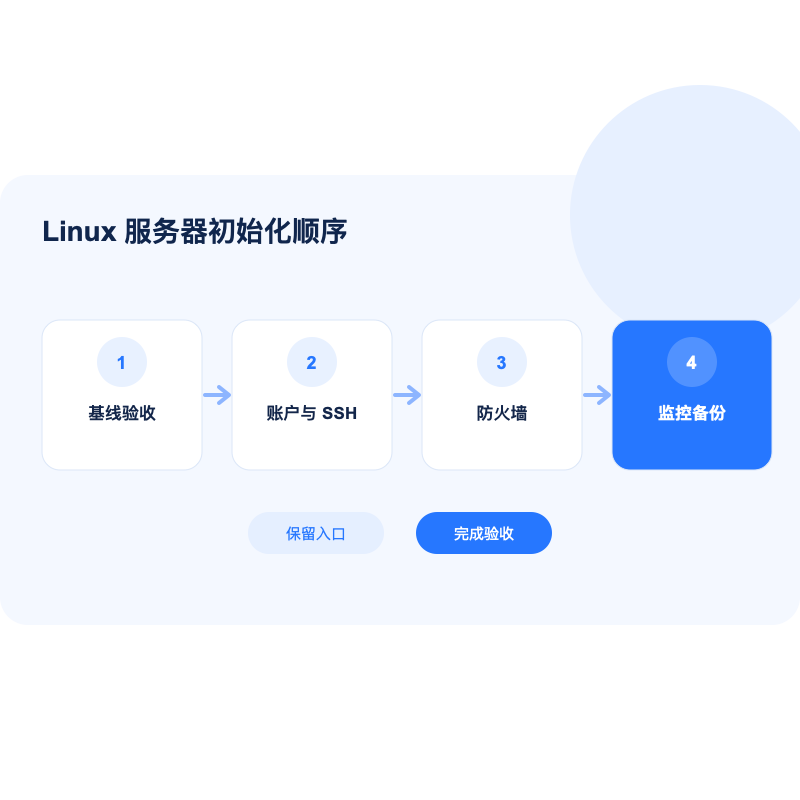
第一步先记录服务器基线
以下命令均为只读检查,用于记录发行版、内核、时间、磁盘、内存、IP 与监听端口:
cat /etc/os-release
uname -r
timedatectl
lsblk -f
df -Th
free -h
ip address
sudo ss -lntup
把云平台、Region、实例 ID、公私网地址、系统版本和用途写入资产清单。不要把密码、私钥和完整 Token 写进文档。
系统更新应该怎么做
Ubuntu 先刷新软件索引并检查拟更新内容:
sudo apt update
apt list --upgradable
确认业务兼容和维护窗口后再执行升级:
sudo apt upgrade内核或底层库更新可能需要重启。生产机不要把“安装更新”和“立即自动重启”混为一体,应先检查 /var/run/reboot-required 并规划窗口。Ubuntu LTS 默认包含 unattended-upgrades,修改自动重启策略时应使用独立 drop-in 文件,不直接覆盖发行版原配置。
为什么要建立普通管理员账户
日常操作使用具备 sudo 权限的普通账户,可以减少直接使用 root 的风险。用户名 ADMIN_USER 必须替换:
sudo adduser ADMIN_USER
sudo usermod -aG sudo ADMIN_USER
id ADMIN_USER
把已经验证的 SSH 公钥写入该用户的 authorized_keys,并检查目录权限。不要从陌生来源复制公钥,也不要上传私钥到服务器。
SSH 加固必须先验证新入口
- 保持当前 root 或初始账户会话;
- 在第二个终端用普通账户和密钥成功登录;
- 运行
sudo -v验证 sudo; - 使用
sudo sshd -t检查配置语法; - 再评估关闭密码登录和直接 root 登录;
- 重新加载 sshd 后,再开第三个连接验证。
云镜像可能在 /etc/ssh/sshd_config.d/ 写入覆盖项。判断生效值时可使用:
sudo sshd -T | grep -E 'permitrootlogin|passwordauthentication|pubkeyauthentication'不要在密钥尚未验证、云控制台救援入口不明确时直接关闭密码认证。
UFW 怎样安全启用
先确认云安全组已允许你的管理来源,再在 UFW 中放行 SSH。来源 IP TRUSTED_IP 与端口 SSH_PORT 必须替换:
sudo ufw allow proto tcp from TRUSTED_IP to any port SSH_PORT
sudo ufw --dry-run enable
sudo ufw enable
sudo ufw status verbose
Web 服务再按需开放 80/443。Docker 发布端口可能绕过部分 UFW 预期规则,部署容器前要另外核对 Docker 的防火墙行为。
还需要完成哪些基础项
- 时间:确认时区与 NTP 同步,日志通常建议保留统一时区口径;
- 日志:确认 journald、应用日志位置和轮转策略;
- 监控:至少覆盖 CPU、内存、磁盘、网络、实例状态和外部可用性;
- 备份:配置云盘快照与应用备份,并执行恢复测试;
- 域名:正式服务使用域名和 HTTPS,不长期依赖裸 IP;
- 资产:记录负责人、更新窗口、到期方式和故障联系路径。
初始化完成后怎样验收
- 普通管理员密钥登录和 sudo 正常;
- root/密码登录策略符合计划;
- 安全组与 UFW 只开放必要端口;
- 时间、DNS、包仓库和出站网络正常;
- 监控能够上报并测试通知;
- 快照或备份已经创建并具备恢复说明;
- 重启后 SSH、网络和核心服务能够自动恢复。
常见问题
初始化后必须马上关闭 root 吗?
目标是减少直接 root 登录,但必须先验证普通账户、sudo、密钥和救援入口。顺序错误比暂时保留入口更危险。
有云安全组还需要 UFW 吗?
两者作用层不同。主机防火墙可以补充纵深控制,但规则必须统一管理,避免排障时相互冲突。
新服务器应该用 Ubuntu LTS 吗?
长期维护项目通常优先考虑仍在支持期内的 LTS,但最终要结合软件兼容、团队经验和镜像支持。
官方资料
如果需要确认云平台账户、充值或服务器基础配置方向,可以通过 Telegram 联系 @heishayun。请勿发送服务器密码、私钥或未脱敏配置。
 联系 Telegram 客服
