
系统说明阿里云国际多可用区部署的入口、ECS、会话、文件与数据库设计,并给出健康检查、故障演练和 RTO/RPO 验证边界。
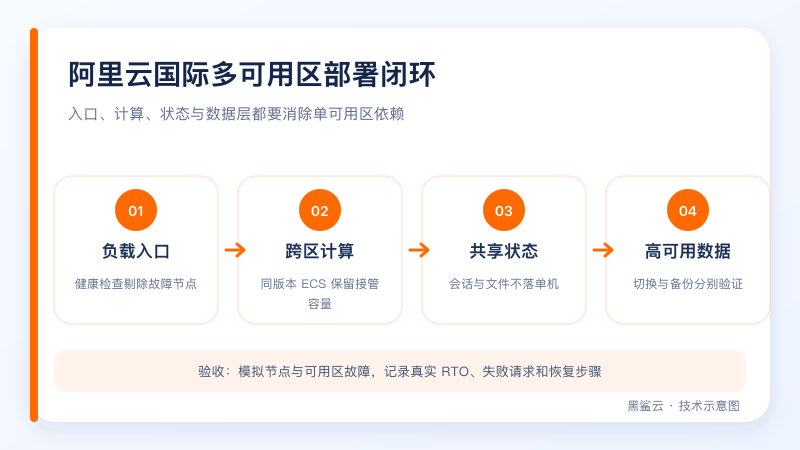
阿里云国际多可用区部署的关键,不是把两台 ECS 放进不同可用区就结束,而是让入口、计算、会话、文件和数据库都不再依赖单个可用区。只有负载均衡能剔除故障节点、应用可以在任一可用区启动、共享状态有独立高可用方案,并且真实演练过故障切换,这套架构才具备可验证的可用区级容错能力。
先判断业务是否真的需要跨可用区
同一地域内的可用区通过内网互通,同时在故障域上相互隔离。跨可用区适合无法接受单机或单可用区中断的生产服务;开发环境、可快速重建的批处理任务,可能更适合先做好备份与自动重建。决定之前应写清可接受的恢复时间目标、恢复点目标、并发基线和预算,而不是把“多可用区”当作固定模板。
多可用区主要处理可用区级故障,不能替代跨地域灾备。配置错误、错误发布、账号权限被滥用或数据被逻辑删除,仍可能同时影响多个可用区。因此还需要独立备份、版本回退、权限隔离和变更审计。
入口层怎样避免单点
公网流量应先进入支持多可用区的负载均衡实例,再分发给不同可用区的后端 ECS。不要把 DNS 直接指向某一台 ECS 的静态公网 IP,否则即使另一个可用区有备用实例,入口仍然无法自动切换。创建负载均衡前要核对目标地域支持的区域与可用区组合,不能根据其他地域的界面或能力推断。
健康检查必须验证真正能够代表业务可用性的路径。只检查 TCP 端口,只能证明端口接受连接;如果应用依赖数据库、配置中心或关键上游,应设计轻量但有意义的健康接口。检查过深也会在单个依赖抖动时把全部节点误判为不可用,需要在准确性与故障放大之间取舍。更具体的监听、状态码和后端排查方法可参考阿里云国际负载均衡健康检查教程。
计算层怎样跨可用区保持一致
至少准备两个可用区的 ECS,并让镜像、启动脚本、应用版本、环境变量和安全组规则可重复。自定义镜像适合保存稳定的系统与运行时基线,动态配置则应由受控配置源或部署流程注入。手工登录两台服务器分别修改,会让备用节点在真正切换时暴露版本漂移。
- 在同一 VPC 内规划不同可用区的交换机和不重叠网段,确认路由、安全组及出站路径。
- 用同一镜像和部署版本创建 ECS,分别加入负载均衡后端组。
- 为每个节点配置相同的健康检查入口,并确认单节点退出时容量仍能承受流量。
- 将日志、上传文件和任务状态移出本机,或明确它们在节点丢失后可重建。
VPC、交换机和路由的关系可结合阿里云国际 VPC 与交换机配置说明复核。跨可用区流量可能产生费用并增加少量网络时延,正式方案应以控制台当时显示的计费规则和实测延迟为准。
会话、文件和任务状态怎么处理
应用如果把登录会话、上传文件、队列消费进度或定时任务锁只保存在本机,即使负载均衡能够切换,用户仍可能丢会话、找不到文件或重复执行任务。常见做法是让 Web 层无状态:会话放到具备高可用能力的共享存储或数据库,静态文件进入 OSS,任务使用能够确认与重试的队列,并为幂等操作设置唯一键。
不建议把会话黏性当作容灾方案。黏性会话只能尽量把同一用户送到同一后端,后端故障时仍然要面对状态丢失。若暂时无法改造,应明确这是过渡状态,并在演练中验证用户重新登录、文件一致性和任务重复的影响。
数据层不能只复制一台数据库
数据库是多可用区方案最容易留下的单点。把自建数据库与应用一起复制到另一个可用区,不会自动获得一致性、选主和故障恢复。可以评估跨可用区高可用版 RDS,或为自建数据库设计复制、仲裁、备份和恢复流程。无论采用哪种方式,都必须区分高可用切换与备份恢复:前者处理节点或可用区故障,后者处理误删、逻辑损坏和历史版本恢复。
数据库备份还需要真实恢复测试,不能只看任务显示成功。有关备份保留、时间点恢复和验证步骤,可继续查看阿里云国际 RDS 备份与恢复教程。
上线前怎样验证多可用区
- 记录正常状态下的健康节点数、请求成功率、尾延迟、队列积压和数据库复制状态。
- 先让单个后端停止应用服务,确认负载均衡在预期时间内摘除节点,现有请求的失败范围可接受。
- 再模拟一个可用区的计算节点不可用,确认另一可用区容量、会话、文件和异步任务均正常。
- 恢复节点后检查是否自动回到后端组,以及缓存、数据库和任务是否出现重复或脏数据。
- 保存实际切换时间、失败请求和人工步骤,和目标 RTO/RPO 对照;未达标就不能把架构标记为完成。
边界与常见误区
- 两个可用区各一台 ECS,不等于数据层和入口已经高可用。
- 健康检查正常,不证明所有业务路径和外部依赖正常。
- 自动伸缩补充容量有时间窗口,不能代替基础冗余容量。
- 跨可用区不能覆盖整个地域不可用,跨地域方案还需要流量调度与数据同步。
- 本文不提供固定可用性、切换时间或费用承诺,产品能力与计费以核验时的官方控制台和文档为准。
 联系 Telegram 客服
