
讲解阿里云国际 ECS 基础与企业安全组、入方向规则、SSH、RDP、网站和内部服务端口配置,以及安全组诊断、系统防火墙与应用监听排查。
阿里云国际 ECS 安全组可以理解为绑定在实例网卡上的虚拟防火墙。配置时最重要的不是“把端口打开”,而是同时确认流量方向、协议端口、授权来源、规则优先级和目标实例。其中任意一项不匹配,SSH、远程桌面或网站端口都可能仍然无法访问。
安全组只负责云侧网络访问控制。即使入方向规则已经允许,操作系统防火墙、服务监听地址、应用进程和公网 IP 配置仍可能阻断连接。因此,正确方法是先按最小权限建立规则,再沿完整链路逐层验证。
先理解阿里云 ECS 安全组如何工作
阿里云国际官方文档将安全组定义为 ECS 实例级的访问控制能力。在 VPC 中,入方向规则控制进入实例网卡的流量,出方向规则控制实例发出的流量。安全组具有状态检测能力:一条入方向规则允许连接建立后,对应的返回流量不需要再建立一条镜像式出方向规则。
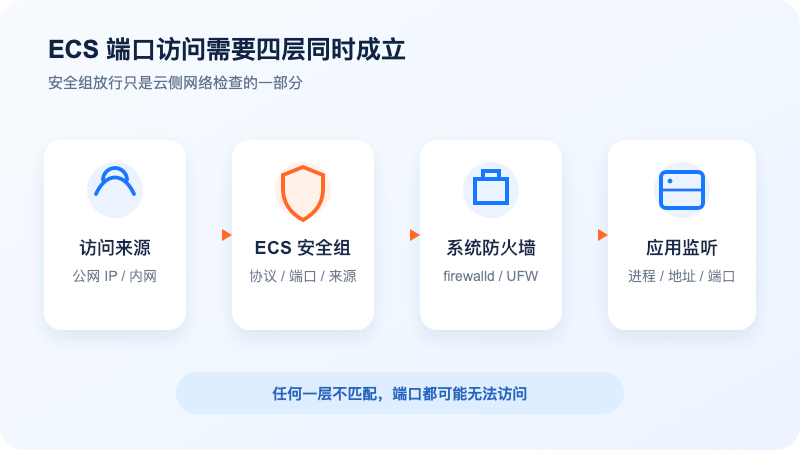
配置之前还要区分安全组类型:
- 基础安全组:没有自定义规则时,默认允许全部出方向流量,也默认允许同一安全组内实例之间的内网通信,其他入方向流量默认拒绝;
- 企业安全组:没有自定义规则时,入方向和出方向流量都默认拒绝,适合需要更严格访问边界的场景;
- 多个安全组:实例网卡关联多个安全组时,规则会被聚合后统一匹配,不能只检查其中一个安全组。
基础安全组的“同组内网互通”也可以调整为内部隔离。生产、测试、Web、数据库和缓存建议按职责拆分,避免一个过于宽松的安全组同时覆盖所有资源。
添加入方向规则前要准备什么
进入控制台修改规则前,先整理以下信息:
- 目标 ECS 所在地域、实例 ID、主网卡和实际关联的安全组;
- 服务使用 TCP、UDP 还是 ICMP;
- 应用实际监听的端口,例如 SSH 的 22、RDP 的 3389、HTTP 的 80 或 HTTPS 的 443;
- 允许访问的来源,是固定办公公网 IP、运维出口 CIDR、负载均衡来源,还是确实需要公开访问;
- 当前是否存在优先级更高的拒绝规则,或其他安全组带来的聚合规则。
如果不知道自己的公网出口 IP,不要随便填写局域网地址。家庭路由器下的 192.168.x.x、10.x.x.x 通常不是 ECS 看到的公网来源地址。动态公网 IP 还会变化,需要在变化后及时更新授权来源。
阿里云国际 ECS 入方向规则怎么添加
- 进入阿里云国际 ECS 控制台,打开目标地域下的安全组列表;
- 进入目标安全组详情,确认它与目标 ECS 的主网卡关联;
- 切换到入方向访问规则,选择添加规则;
- 选择允许策略、协议类型和目标端口范围;
- 填写授权来源,远程管理端口优先使用可信公网 IP 或明确 CIDR;
- 设置优先级和描述,保存后从真实客户端重新测试。
控制台名称可能随版本调整,但判断逻辑不变:目标安全组必须关联正确网卡,协议和端口必须与应用一致,来源必须覆盖客户端实际出口地址。
SSH 端口 22
Linux 远程管理通常使用 TCP 22。不要为了省事长期允许 0.0.0.0/0 访问 SSH;官方安全建议同样要求将 SSH、RDP 和管理面板端口限制到可信 IP。具备条件时优先使用密钥登录,或者使用 Session Manager 减少公网管理端口暴露。
Windows 远程桌面端口 3389
RDP 使用 TCP 3389,也应限制来源地址。安全组允许后仍无法连接时,需要确认 Windows 远程桌面已经启用、系统防火墙允许对应规则、账户权限正常,并检查实例是否有可达的公网地址。
网站端口 80 和 443
公开网站通常需要允许用户访问 TCP 80 和 443,因此来源可以按业务需要开放到公网。数据库、Redis、管理面板和内部 API 不应因为网站需要公网访问而一起开放。
数据库和内部服务端口
MySQL 3306、PostgreSQL 5432、Redis 6379 等端口应优先使用内网通信,并把来源限制为应用服务器的安全组或明确私网网段。阿里云基础安全组支持将另一个安全组作为授权来源;企业安全组不支持这种安全组授权对象,需要按其能力重新设计来源规则。
规则优先级和授权来源为什么容易配错
安全组规则不仅看“有没有允许”,还要看匹配顺序和拒绝规则。阿里云官方说明,同一优先级下拒绝规则优先于允许规则。实例关联多个安全组时,全部规则会聚合处理,因此在一个安全组增加允许规则,并不代表一定能覆盖其他组中的有效拒绝条件。
授权来源建议按以下顺序收紧:
- 单个可信公网 IP,适合固定运维出口;
- 明确 CIDR,适合公司出口或受控网络;
- 另一个安全组,适合基础安全组下的内网服务调用;
0.0.0.0/0或::/0,只用于确实面向所有用户开放的业务端口。
规则描述应记录用途、负责人或业务系统,例如“官网 HTTPS 公网入口”“办公出口 SSH 运维”,不要只写“允许”或“测试”。规则数量增加后,清晰描述能显著降低误删风险。
端口已经开放,为什么还是连接不上
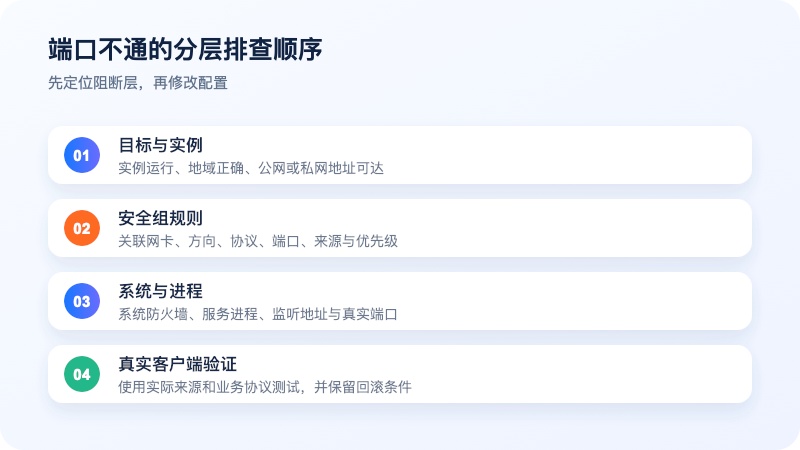
第一步:确认目标地址和实例状态
确认实例处于运行状态,客户端连接的是当前公网 IP 或正确的私网 IP。没有公网地址的 ECS 不能直接从互联网访问,仅添加安全组规则不会自动创建公网链路。
第二步:使用安全组规则诊断
阿里云 ECS 提供安全组规则诊断。常见端口 80、443、22、3389 和 8080 可以使用一键检测,其他端口可填写来源地址、目标端口和协议进行自定义检测。诊断工具用于判断安全组层是否放行,但不能替代系统和应用检查。
第三步:确认服务确实监听端口
Linux ECS 可以使用以下只读命令查看 TCP 监听状态。把 PORT 替换为实际端口,例如 22、80 或 443:
sudo ss -lntp | grep ':PORT '如果没有输出,通常表示服务未启动、监听了其他端口,或只绑定在 127.0.0.1。服务需要被外部访问时,应根据应用配置确认监听地址,但不要在未评估风险时把数据库或管理服务改为监听所有网卡。
第四步:检查系统防火墙
根据 Linux 发行版选择对应的只读检查命令。以下命令只查看当前规则,不会自动放行端口:
sudo firewall-cmd --list-all
sudo ufw status verbose
sudo nft list ruleset
系统不一定同时使用这三种防火墙工具,出现“命令不存在”不代表网络一定异常。应根据发行版和既有运维方案检查实际生效的防火墙,避免并行维护多套冲突规则。
第五步:区分 Ping 不通和业务端口不通
Ping 使用 ICMP,不等于 TCP 端口可用。未允许入方向 ICMP 时,实例可能无法 Ping 通,但网站或 SSH 仍然正常;反过来,ICMP 正常也不能证明 80、443 或 22 已经开放。应使用与真实业务一致的协议和端口测试。
生产环境怎样维护安全组
- 按生产、测试和不同业务层拆分安全组,保持单一职责;
- 修改生产规则前先导出或克隆配置,并在可控环境验证;
- 定期清理重复和失效规则,减少聚合后的判断复杂度;
- 固定运维来源发生变化时及时更新,而不是临时放开全球访问后忘记回收;
- 调整安全组关联时,先关联新组并验证,再移除旧组,降低现有连接被中断的风险;
- 把操作系统补丁、登录认证、应用权限和日志审计纳入整体安全方案。
安全组属于共享安全责任中由用户配置的部分。阿里云负责底层基础设施安全,并不意味着 ECS 内部的端口、系统补丁和应用访问控制会自动符合具体业务要求。
常见问题
安全组允许入方向以后,还要配置出方向吗?
安全组具有状态检测能力,允许建立的入方向连接会自动允许对应返回流量。但实例主动访问外部服务仍受出方向规则影响,企业安全组没有自定义规则时默认拒绝出方向流量。
SSH 和 RDP 可以长期开放给所有 IP 吗?
不建议。TCP 22、3389 和管理面板端口应限制为可信公网 IP 或明确网段。公网地址动态变化时,应更新规则或采用更适合的安全接入方式。
同一安全组中的 ECS 默认可以互通吗?
基础安全组默认允许同组实例内网互通,但可以修改为内部隔离;企业安全组的默认行为和能力不同。生产环境不能只凭“在同一个组”假设一定可达,应核对类型、内部通信策略和自定义规则。
安全组开放 80 端口后网站仍打不开怎么办?
依次确认公网 IP、实例状态、安全组关联、TCP 80 规则、系统防火墙、Web 服务监听地址和应用进程。安全组诊断通过,只能说明云侧规则没有阻断该测试流量。
官方资料
- Alibaba Cloud:Security group rules
- Alibaba Cloud:Security groups
- Alibaba Cloud:Operating system security
- Alibaba Cloud:ECS shared security responsibility model
如果需要确认阿里云国际 ECS 的账号、充值、地域或基础配置方向,可以通过 Telegram 联系 @heishayun。技术问题请同时说明实例地域、操作系统、目标端口和当前报错,便于区分安全组、系统与应用层问题。
 联系 Telegram 客服
